الحوكمة & الامتثال6 دقائق للقراءة
تحويل أدلة الامتثال إلى عملية جاهزة للتدقيق
الجاهزية للتدقيق عادة وليست سباقًا قصيرًا. تعرّف على كيفية جمع أدلة الامتثال ومراجعتها والاحتفاظ بها باستمرار حتى لا يصبح التدقيق مصدرًا للارتباك.
فريق Valtrenix التحريري
 استخبارات التهديدات
 إدارة سطح الهجوم
 حماية المخاطر الرقمية
 ذكاء مخاطر الذكاء الاصطناعي
 إدارة المخاطر المدعومة بالذكاء الاصطناعي
 الحوكمة والمخاطر والامتثال
 المستشارون الذكيون وأتمتة سير العملجميع المنتجات
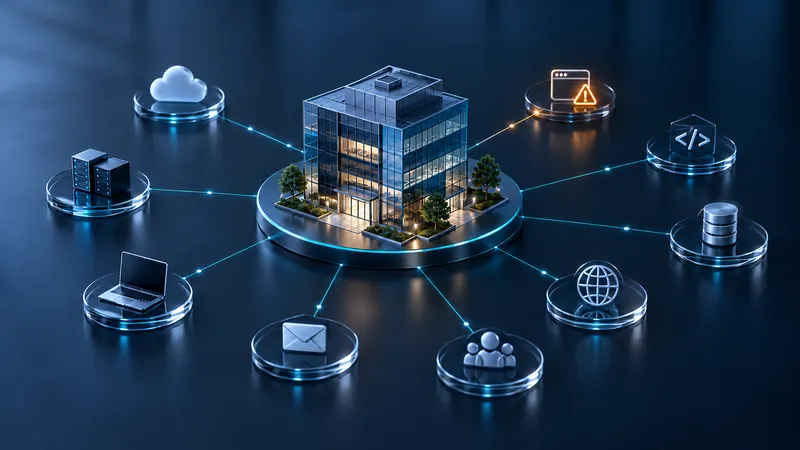
سطح الهجوم الخارجي هو كل ما يتعلق بمؤسستك ويمكن لأي شخص على الإنترنت الوصول إليه أو معرفته: النطاقات والمضيفات والخدمات والتطبيقات والتخزين السحابي وبيانات الاعتماد المكشوفة والاتصالات مع أطراف ثالثة. نادرًا ما يتطابق مع قائمة الأصول في سجل جردك. يطلق فريق التسويق موقعًا صغيرًا، ويترك مطوّر خادم اختبار يعمل، ويجلب الاستحواذ نطاقات مجهولة. وكل منها بوابة دخول لا يراقبها أحد.
يعرض هذا المقال دورة بسيطة: اكتشف، وتحقق، وحدد الأولويات، ونفّذ، وكرر.
إدارة الأصول فئة مسماة في إطار NIST للأمن السيبراني 2.0، وتشمل جرد الأجهزة والبرمجيات والخدمات والبيانات، وترتيب الأصول بحسب أهميتها لأهداف المؤسسة واستراتيجية مخاطرها [1]. والرؤية كذلك هي أساس المراقبة المستمرة، التي يصفها NIST بأنها توفر رؤية لأصول المؤسسة ووعيًا بالتهديدات ونقاط الضعف [2].
وتعكس الممارسات الحكومية المنطق نفسه. فالتوجيه التشغيلي الملزم 23-01 الصادر عن CISA، المكتوب للوكالات الاتحادية الأمريكية، يشترط الاكتشاف الآلي للأصول كل 7 أيام، بحيث يغطي كحد أدنى نطاق IPv4 بالكامل للوكالة، وبدء حصر نقاط الضعف في الأصول المكتشفة كل 14 يومًا [3]. أنت لست ملزمًا بهذا التوجيه، لكنه يبيّن أن الاكتشاف يُتوقع أن يكون متكررًا ومنهجيًا وليس عرضيًا.
ابدأ بما تعرفه، ثم وسّع البحث كما يفعل شخص من الخارج.
يعرّف OWASP سطح الهجوم لتطبيق ما بأنه مجموع كل المسارات التي تدخل بها البيانات والأوامر إليه وتخرج منه، بما في ذلك الشيفرة التي تحمي تلك المسارات والبيانات القيّمة التي يعالجها، وينوّه بأن أول خريطة ستكون غير مكتملة وينبغي تحسينها بمرور الوقت [4]. طبّق العقلية نفسها على المؤسسة بأكملها: أدرج نقاط الدخول، وصنّفها بحسب النوع، وتوقع أن تعدّلها.
مخرجات الاكتشاف الخام مليئة بالضوضاء. قبل ترتيب أي شيء، أكّد كل عنصر:
مثال (افتراضي): تجد عملية اكتشاف لمتجر تجزئة إقليمي 140 اسم مضيف. بينما يدرج الجرد 95. ومن بين الـ 45 الجديدة، 30 صفحات حملات منتهية، و10 خوادم تجريبية، و3 تعود إلى تكامل مع مورّد سابق، و2 هما بوابة وصول عن بُعد قديمة. يحوّل التحقق قائمة طويلة إلى مجموعة قصيرة من القرارات: إيقاف، أو تأمين، أو نقل.
تخبرك درجة الخطورة بمدى سوء ثغرة ما بوجه عام. لكنها لا تخبرك بمدى احتمال استخدامها ضدك. اجمع عدة إشارات:
يعمل نموذج بسيط بكفاءة. أسند لكل نتيجة مستوى:
أفضل معالجة لأصل غير مطلوب هي إزالته. فإيقاف خادم منسي يغلق دفعة واحدة كل ثغرة حالية ومستقبلية فيه.
لكل بند من المستوى 1 والمستوى 2، أنشئ تذكرة تتضمن الأصل والمالك والانكشاف والإصلاح الموصى به وتاريخ الاستحقاق. وعندما لا يكون تحديث المورّد ممكنًا على الفور، فإن إرشادات CISA بشأن الثغرات المستغلة المعروفة هي تطبيق إجراءات التخفيف أو الحلول البديلة كحماية مؤقتة، والانتقال إلى التصحيح الرسمي عند صدوره [5]. وإذا بلغ المنتج نهاية عمره ولا يمكن تحديثه، فخطط لإزالته من الشبكة [5].
احتفظ بسجل موجز لكل قرار، بما في ذلك المخاطر المقبولة مع تاريخ انتهاء. وهذا ينتج أيضًا الأدلة التي يطلبها المدققون والجهات التنظيمية.
شغّل الاكتشاف وفق جدول ثابت، مثل أسبوعيًا للنطاقات الأكثر انكشافًا، وقارن كل عملية بسابقتها. ينبغي أن تؤدي الأصول الجديدة والمنافذ المفتوحة الجديدة إلى مراجعة في اليوم نفسه. تتبّع بضعة مقاييس تُظهر الاتجاه بدلًا من الكمال:
ادمج العملية مع إدارة التغيير بحيث يؤدي إطلاق نطاق أو خدمة جديدة إلى إضافته تلقائيًا إلى الجرد، واربط النتائج بسجل المخاطر الأوسع لديك.
لا توجد طريقة اكتشاف مكتملة. فبعض الأصول تقع لدى أطراف ثالثة، وقد يعرف المهاجمون أمورًا لا تعرفها. الهدف سطح أصغر وأفضل فهمًا وتحت مراقبة مستمرة، مع إغلاق أخطر أنواع الانكشاف أولًا.
يمكن للمؤسسات التي تريد تشغيل ذلك كخدمة مستمرة بدلًا من تمرين دوري أن تطّلع على قدرة إدارة سطح الهجوم من Valtrenix.
الجاهزية للتدقيق عادة وليست سباقًا قصيرًا. تعرّف على كيفية جمع أدلة الامتثال ومراجعتها والاحتفاظ بها باستمرار حتى لا يصبح التدقيق مصدرًا للارتباك.
يسلّمك الماسح الضوئي أو المقيّم قائمة طويلة. إليك كيف تحوّلها إلى إصلاحات مرتبة الأولوية ولها مالكون ويجري التحقق منها وتقلل المخاطر فعلًا.
كيف تدمج تقليل البيانات وحدود الغرض والإعدادات الافتراضية الآمنة والاحتفاظ بالبيانات في سير العمل المعتاد مثل التهيئة والدعم والتسويق.